Zabezpečení a soukromí
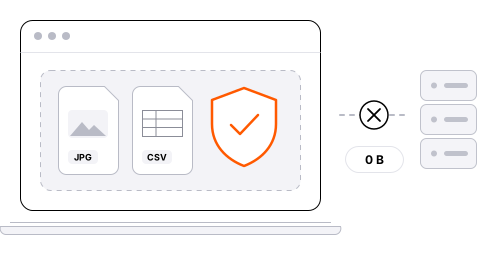
Nejbezpečnější soubor je ten, který nikam neposíláte. Proto převodník zpracovává soubory přímo ve vašem prohlížeči – a vše ostatní chráníme vrstvami opatření popsanými níže.
Aktualizováno 24. 9. 2026
- Soubory zůstávají u vás: Převod v prohlížeči nic neodesílá – ani na náš server.
- Obsah nikdy neukládáme: Ani u API: soubor jen v paměti, pak ho zahodíme.
- Šifrované tajné klíče: Přístupy k platbám a e-mailu jsou uložené šifrovaně.
- Dvoufázové ověření: Účet ochráníte kódem z aplikace a záložními kódy.
Zpracování v prohlížeči
Převodník i PDF nástroje pracují ve vašem prohlížeči, v odděleném vlákně (Web Worker). Soubory se nikam neodesílají – převod funguje dokonce i offline.
- Formát poznáme podle skutečného obsahu souboru, ne jen podle přípony. Soubor, jehož přípona neodpovídá obsahu, odmítneme.
- Příliš velké, podezřelé nebo nepodporované soubory odmítneme dřív, než začne zpracování. Video a audio vůbec nezpracováváme.
- SVG vykreslujeme jen jako obrázek – skripty ani externí odkazy uvnitř se nespustí.
- Údaje EXIF a GPS se při převodu obrázků odstraní.
- Převody běží jeden po druhém a s časovým limitem, aby nezahltily váš počítač.
Ochrana webu
Web posílá přísné bezpečnostní hlavičky, které omezují, co stránka smí dělat:
- Content Security Policy povoluje skripty a síťová spojení jen s naší vlastní doménou – stránka tak technicky nemůže vaše soubory odeslat jinam.
- Pouze HTTPS (HSTS), zákaz vkládání do cizích rámců proti clickjackingu, nosniff a přísná Referrer-Policy.
- Změny v přihlášeném účtu chrání kontrola původu požadavku proti útokům CSRF.
- Všechna rozhraní mají limity počtu požadavků proti zahlcení a hádání.
API a server
Soubory poslané přes API zpracujeme na serveru jen v operační paměti a ihned po odeslání výsledku je zahodíme.
- Obsah souborů nikdy neukládáme na disk ani do databáze.
- Velikost souboru kontrolujeme ještě před načtením požadavku; komprimovaná těla požadavků odmítáme.
- Převody běží ve frontě s omezeným počtem souběžných úloh a s časovými limity.
- Limity požadavků za minutu a měsíční kvóty se počítají na uživatele, ne na klíč.
- XML a YAML zpracováváme s vypnutými entitami a limitem aliasů; SVG s externími odkazy nebo skripty odmítneme.
Účty a přihlášení
- Hesla ukládáme jen jako hash (scrypt). Běžná a snadno uhodnutelná hesla odmítáme.
- Dvoufázové ověření (TOTP) s jednorázovými záložními kódy.
- Upozornění e-mailem při přihlášení z nového zařízení a přehled aktivních relací, které můžete ukončit.
- Limity neúspěšných přihlášení na IP adresu i na účet; registraci chrání výpočetní ověření proti robotům.
- Relační cookie je HttpOnly, Secure a SameSite. Změna hesla odhlásí všechna ostatní zařízení.
API klíče
- Celý klíč uvidíte jen jednou při vytvoření. Ukládáme pouze jeho otisk (SHA-256), takže ho z databáze nikdo nevyčte.
- Klíči můžete omezit oprávnění, povolené IP adresy a platnost.
- Opakované pokusy s neplatnými klíči z jedné adresy dočasně blokujeme.
Tajné klíče serveru
Přístupové údaje k platbám a e-mailu jsou na serveru uložené šifrovaně (AES-256-GCM) a hlavní klíč je mimo aplikaci. Aplikační server naslouchá jen lokálně za reverzní proxy a běží s omezenými právy.
Platby
Platby zpracovává Stripe. Číslo vaší karty nikdy neprojde naším serverem a nemáme k němu přístup.
Co ukládáme
- E-mail, hash hesla, jazyk a tarif účtu.
- Počty převodů přes API kvůli limitům a vyúčtování.
- Historii převodů jen pokud ji máte zapnutou – a pouze název souboru, formáty a velikosti, nikdy obsah.
- Bezpečnostní záznamy (např. přihlášení) s otiskem IP adresy, ne se samotnou adresou.
- Zásady ochrany osobních údajů
Nahlášení zranitelnosti
Našli jste bezpečnostní problém? Napište nám na contact@adscaled.media. Kontakt najdete i v souboru /.well-known/security.txt. Ozveme se co nejdřív – a za odpovědné nahlášení děkujeme.
Oblíbené převody
Jazyky
Produkty AdScaled
- AdScaled BG Remover: Odstraňte pozadí, objekty, metadata a další, zdarma v prohlížeči
- AdScaled LinkBoard: Pošlete odkazy, text a soubory mezi zařízeními, bez registrace
- AdScaled Shop: Tržiště nezávislých obchodů
- Vytvořila agentura AdScaled