Sécurité et confidentialité
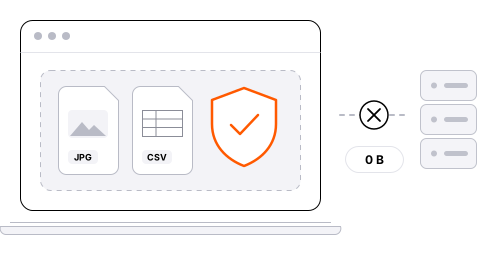
Le fichier le plus sûr est celui que vous n’envoyez nulle part. C’est pourquoi le convertisseur traite les fichiers directement dans votre navigateur – et tout le reste est protégé par les différentes couches décrites ci-dessous.
Mis à jour le 24 septembre 2026
- Vos fichiers restent chez vous: La conversion dans le navigateur n’envoie rien – pas même à notre serveur.
- Aucun contenu n’est stocké: Même via l’API : en mémoire uniquement, puis supprimé.
- Secrets chiffrés: Les accès aux paiements et à l’e-mail sont stockés chiffrés.
- Authentification à deux facteurs: Protégez votre compte avec un code d’application et des codes de secours.
Traitement dans le navigateur
Le convertisseur et les outils PDF fonctionnent dans votre navigateur, dans un thread séparé (Web Worker). Les fichiers ne sont envoyés nulle part – la conversion fonctionne même hors ligne.
- Nous détectons le format d’après le contenu réel du fichier, et pas seulement d’après l’extension. Un fichier dont l’extension ne correspond pas au contenu est refusé.
- Les fichiers trop volumineux, suspects ou non pris en charge sont refusés avant le début du traitement. La vidéo et l’audio ne sont jamais traités.
- Le SVG est rendu uniquement comme image – les scripts et références externes qu’il contient ne s’exécutent jamais.
- Les données EXIF et GPS sont supprimées lors de la conversion des images.
- Les conversions s’exécutent l’une après l’autre, avec une limite de temps, pour ne pas surcharger votre ordinateur.
Protection du site
Le site envoie des en-têtes de sécurité stricts qui limitent ce que la page est autorisée à faire :
- La Content Security Policy n’autorise les scripts et les connexions réseau que vers notre propre domaine – la page ne peut donc techniquement pas envoyer vos fichiers ailleurs.
- HTTPS uniquement (HSTS), interdiction de l’intégration dans des cadres tiers contre le clickjacking, nosniff et une Referrer-Policy stricte.
- Les modifications d’un compte connecté sont protégées contre les attaques CSRF par une vérification de l’origine de la requête.
- Toutes les interfaces ont des limites de requêtes contre la saturation et les attaques par force brute.
API et serveur
Les fichiers envoyés via l’API sont traités sur le serveur uniquement en mémoire vive et supprimés dès l’envoi du résultat.
- Le contenu des fichiers n’est jamais écrit sur disque ni dans une base de données.
- La taille du fichier est vérifiée avant la lecture de la requête ; les corps de requête compressés sont refusés.
- Les conversions passent par une file d’attente avec un nombre limité de tâches simultanées et des limites de temps.
- Les limites de requêtes par minute et les quotas mensuels sont comptés par utilisateur, et non par clé.
- XML et YAML sont analysés avec les entités désactivées et une limite d’alias ; un SVG contenant des références externes ou des scripts est refusé.
Comptes et connexion
- Les mots de passe sont stockés uniquement sous forme de hash (scrypt). Les mots de passe courants et faciles à deviner sont refusés.
- Authentification à deux facteurs (TOTP) avec codes de secours à usage unique.
- Alerte par e-mail lors d’une connexion depuis un nouvel appareil et aperçu des sessions actives, que vous pouvez fermer.
- Limites de tentatives de connexion échouées par adresse IP et par compte ; l’inscription est protégée contre les robots par une vérification calculatoire.
- Le cookie de session est HttpOnly, Secure et SameSite. Changer de mot de passe déconnecte tous les autres appareils.
Clés API
- Vous ne voyez la clé complète qu’une seule fois, lors de sa création. Nous n’en stockons que l’empreinte (SHA-256), si bien que personne ne peut la lire dans la base de données.
- Vous pouvez restreindre les autorisations d’une clé, les adresses IP autorisées et sa durée de validité.
- Les tentatives répétées avec des clés invalides depuis une même adresse sont temporairement bloquées.
Secrets du serveur
Les identifiants de paiement et d’e-mail sont stockés chiffrés sur le serveur (AES-256-GCM) et la clé principale est conservée en dehors de l’application. Le serveur d’application n’écoute qu’en local derrière un proxy inverse et s’exécute avec des droits restreints.
Paiements
Les paiements sont traités par Stripe. Votre numéro de carte ne transite jamais par notre serveur et nous n’y avons pas accès.
Ce que nous stockons
- L’e-mail, le hash du mot de passe, la langue et l’offre du compte.
- Le nombre de conversions via l’API, pour les limites et la facturation.
- L’historique des conversions uniquement si vous l’avez activé – et seulement le nom du fichier, les formats et les tailles, jamais le contenu.
- Les journaux de sécurité (par ex. les connexions) avec une empreinte de l’adresse IP, et non l’adresse elle-même.
- Politique de confidentialité
Signaler une vulnérabilité
Vous avez trouvé un problème de sécurité ? Écrivez-nous à contact@adscaled.media. Le contact figure aussi dans le fichier /.well-known/security.txt. Nous vous répondrons dès que possible – et merci pour votre signalement responsable.
Conversions populaires
Langues
Produits AdScaled
- AdScaled BG Remover: Supprimez arrière-plans, objets, métadonnées et plus, gratuit dans le navigateur
- AdScaled LinkBoard: Envoyez liens, texte et fichiers entre vos appareils, sans inscription
- AdScaled Shop: Place de marché de boutiques indépendantes
- Créé par l’agence AdScaled