Sicherheit und Datenschutz
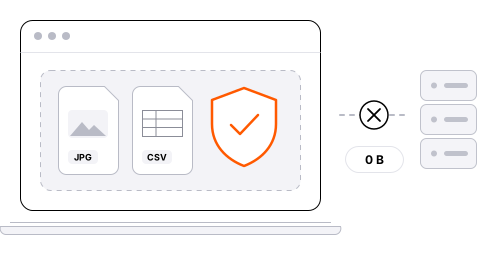
Die sicherste Datei ist die, die Sie nirgendwohin senden. Deshalb verarbeitet der Konverter Dateien direkt in Ihrem Browser – und alles andere schützen mehrere Sicherheitsebenen, die unten beschrieben sind.
Aktualisiert am 24.09.2026
- Dateien bleiben bei Ihnen: Die Umwandlung im Browser sendet nichts – nicht einmal an unseren Server.
- Inhalte speichern wir nie: Auch nicht bei der API: nur im Arbeitsspeicher, danach verworfen.
- Verschlüsselte Geheimnisse: Zugangsdaten für Zahlungen und E-Mail sind verschlüsselt gespeichert.
- Zwei-Faktor-Authentifizierung: Schützen Sie Ihr Konto mit einem App-Code und Backup-Codes.
Verarbeitung im Browser
Der Konverter und die PDF-Werkzeuge arbeiten in Ihrem Browser, in einem separaten Thread (Web Worker). Dateien werden nirgendwohin gesendet – die Umwandlung funktioniert sogar offline.
- Das Format erkennen wir am tatsächlichen Dateiinhalt, nicht nur an der Endung. Eine Datei, deren Endung nicht zum Inhalt passt, lehnen wir ab.
- Zu große, verdächtige oder nicht unterstützte Dateien lehnen wir ab, bevor die Verarbeitung beginnt. Video und Audio verarbeiten wir überhaupt nicht.
- SVG wird nur als Bild dargestellt – Skripte und externe Verweise darin werden nicht ausgeführt.
- EXIF- und GPS-Daten werden bei der Umwandlung von Bildern entfernt.
- Umwandlungen laufen nacheinander und mit Zeitlimit, damit sie Ihren Computer nicht überlasten.
Schutz der Website
Die Website sendet strenge Sicherheits-Header, die einschränken, was die Seite tun darf:
- Die Content Security Policy erlaubt Skripte und Netzwerkverbindungen nur zu unserer eigenen Domain – die Seite kann Ihre Dateien also technisch nirgendwo anders hinsenden.
- Nur HTTPS (HSTS), kein Einbetten in fremde Frames (Schutz vor Clickjacking), nosniff und eine strenge Referrer-Policy.
- Änderungen an einem angemeldeten Konto schützt eine Prüfung der Anfrageherkunft vor CSRF-Angriffen.
- Alle Schnittstellen haben Anfragelimits gegen Überlastung und Erraten.
API und Server
Über die API gesendete Dateien verarbeiten wir auf dem Server nur im Arbeitsspeicher und verwerfen sie sofort nach dem Senden des Ergebnisses.
- Dateiinhalte speichern wir nie auf der Festplatte oder in einer Datenbank.
- Die Dateigröße prüfen wir, bevor die Anfrage eingelesen wird; komprimierte Anfrage-Bodys lehnen wir ab.
- Umwandlungen laufen in einer Warteschlange mit begrenzter Anzahl gleichzeitiger Aufträge und mit Zeitlimits.
- Anfragelimits pro Minute und monatliche Kontingente werden pro Nutzer gezählt, nicht pro Schlüssel.
- XML und YAML verarbeiten wir mit deaktivierten Entitäten und einem Alias-Limit; SVG mit externen Verweisen oder Skripten lehnen wir ab.
Konten und Anmeldung
- Passwörter speichern wir nur als Hash (scrypt). Gängige und leicht zu erratende Passwörter lehnen wir ab.
- Zwei-Faktor-Authentifizierung (TOTP) mit einmaligen Backup-Codes.
- E-Mail-Benachrichtigung bei Anmeldung von einem neuen Gerät und eine Übersicht aktiver Sitzungen, die Sie beenden können.
- Limits für fehlgeschlagene Anmeldungen pro IP-Adresse und pro Konto; die Registrierung schützt eine rechnerische Prüfung vor Bots.
- Das Sitzungscookie ist HttpOnly, Secure und SameSite. Eine Passwortänderung meldet alle anderen Geräte ab.
API-Schlüssel
- Den vollständigen Schlüssel sehen Sie nur einmal bei der Erstellung. Wir speichern nur seinen Hash (SHA-256), sodass ihn niemand aus der Datenbank auslesen kann.
- Sie können für einen Schlüssel die Berechtigungen, erlaubte IP-Adressen und die Gültigkeit einschränken.
- Wiederholte Versuche mit ungültigen Schlüsseln von einer Adresse sperren wir vorübergehend.
Geheime Schlüssel des Servers
Zugangsdaten für Zahlungen und E-Mail sind auf dem Server verschlüsselt gespeichert (AES-256-GCM), der Hauptschlüssel liegt außerhalb der Anwendung. Der Anwendungsserver lauscht nur lokal hinter einem Reverse Proxy und läuft mit eingeschränkten Rechten.
Zahlungen
Zahlungen wickelt Stripe ab. Ihre Kartennummer läuft nie über unseren Server, und wir haben keinen Zugriff darauf.
Was wir speichern
- E-Mail, Passwort-Hash, Sprache und Tarif des Kontos.
- Anzahl der Umwandlungen über die API für Limits und Abrechnung.
- Den Umwandlungsverlauf nur, wenn Sie ihn aktiviert haben – und nur Dateiname, Formate und Größen, niemals den Inhalt.
- Sicherheitsprotokolle (z. B. Anmeldungen) mit einem Hash der IP-Adresse, nicht mit der Adresse selbst.
- Datenschutzerklärung
Schwachstelle melden
Sie haben ein Sicherheitsproblem gefunden? Schreiben Sie uns an contact@adscaled.media. Den Kontakt finden Sie auch in der Datei /.well-known/security.txt. Wir melden uns so schnell wie möglich – und danken Ihnen für die verantwortungsvolle Meldung.
Beliebte Umwandlungen
Sprachen
AdScaled-Produkte
- AdScaled BG Remover: Hintergründe, Objekte, Metadaten und mehr entfernen, kostenlos im Browser
- AdScaled LinkBoard: Links, Text und Dateien zwischen Geräten senden, ohne Anmeldung
- AdScaled Shop: Marktplatz unabhängiger Shops
- Erstellt von der Agentur AdScaled